




| Argomento | Descrizione |
| Destinatari | FootfallCam clienti che sono preoccupati che l'uso del FootfallCam il sistema influirà sulla conformità al GDPR della loro organizzazione. |
| Scopo del documento |
|
| Note | Un documento di esenzione GDPR per FootfallCam. |
Cronologia delle revisioni
| Numero di revisione | Descrizione della revisione | Data di revisione |
| 1 | Bozza iniziale | 15th Giugno 2016 |
| 2 | Revisione | 21st agosto 2016 |
| 3 | Versione iniziale | 9th Febbraio 2017 |
| 4 | Revisione e aggiornamento | 20th Dicembre 2019 |
| 5 | Aggiornamento della grafica | 24th Marzo 2020 |
1.0 Scopo di questo articolo
FootfallCam utilizza nuove tecnologie come mappe di profondità 3D e tracciamento Wi-Fi per eseguire attività di conteggio delle persone, in modo che i nostri clienti possano pianificare le proprie strategie aziendali sulla base dei dati raccolti, che vengono aggregati e mostrati in forma sintetica. Con le nuove tecnologie utilizzate da FootfallCam, è naturale che le persone siano preoccupate che l'integrazione delle nostre tecnologie nei loro spazi di vendita al dettaglio possa comportare il rischio di esporre i dati personali raccolti, il che andrebbe contro il GDPR se la violazione dei dati non fosse gestita correttamente.
Ci impegniamo costantemente per progettare il nostro sistema e le nostre attività di trattamento dei dati in modo che siano esenti dal GDPR per impostazione predefinita. Ciò non solo protegge la privacy di chi visita i luoghi in cui sono installate le nostre tecnologie, ma garantisce anche che l'utilizzo dei dati FootfallCam Il sistema non influisce sulla conformità al GDPR dei nostri clienti. Lo scopo di questo articolo è spiegare perché raccogliamo, archiviamo ed elaboriamo solo dati anonimi anziché dati personali per raggiungere il nostro obiettivo e perché siamo esenti dal GDPR.
2.0 Cos'è il GDPR e il suo ambito
2.1 Cos'è il GDPR?
Il Regolamento generale sulla protezione dei dati 2016/679 è un regolamento nel diritto dell'UE in materia di protezione dei dati e privacy nell'Unione europea (UE) e nello Spazio economico europeo (SEE). Affronta anche il trasferimento di dati personali al di fuori delle aree dell'UE e del SEE. Pone obblighi per le organizzazioni ovunque, a condizione che mirino o raccolgano dati relativi alle persone nell'UE. Come indicato in "Che cos'è il GDPR, la nuova legge sulla protezione dei dati dell'UE?" dall'autorità ufficiale del GDPR:
... se elabori i dati personali di cittadini o residenti dell'UE o offri beni o servizi a tali persone, il GDPR si applica anche se non sei nell'UE.
Lo scopo principale del GDPR è quello di fungere da legge standardizzata sulla protezione dei dati per proteggere la riservatezza dei dati dei residenti nell'UE e semplificare il contesto normativo per le attività commerciali internazionali unificando le normative sulla protezione dei dati all'interno dell'Unione Europea.
2.2 Tipi di dati nei termini del GDPR
Questa sezione illustrerà le tipologie di dati come stabilito dal GDPR, ovvero dati personali, dati pseudonimizzati e dati anonimizzati. Evidenzierà inoltre il tipo di dati raccolti da FootfallCam, che è l'indirizzo MAC (Media Access Control) con hash, che può essere classificato come dato anonimizzato.
2.2.1 Dati personali
2.2.1.1 Definizione
All'articolo 4, comma 1, il GDPR afferma:
"dati personali": qualsiasi informazione relativa a una persona fisica identificata o identificabile ("persona interessata"); una persona fisica identificabile è una persona che può essere identificata, direttamente o indirettamente, in particolare facendo riferimento a un identificatore come un nome, un numero di identificazione, dati sull'ubicazione, un identificatore online o uno o più fattori specifici per l'aspetto fisico, fisiologico, identità genetica, mentale, economica, culturale o sociale di quella persona fisica;
2.2.1.2 FootfallCam non raccoglie alcun dato personale
Non conserviamo alcuna informazione personale identificabile (PII) che potrebbe essere potenzialmente utilizzata per identificare una persona specifica durante le attività di conteggio delle persone.
2.2.2 Dati pseudonimizzati
2.2.2.1 Definizione
All'articolo 4, comma 5, il GDPR afferma:
`` pseudonimizzazione '': il trattamento dei dati personali in modo tale che i dati personali non possano più essere attribuiti a un interessato specifico senza l'uso di informazioni aggiuntive, a condizione che tali informazioni aggiuntive siano conservate separatamente e soggette a misure tecniche e organizzative garantire che i dati personali non siano attribuiti a una persona fisica identificata o identificabile;
2.2.2.2 Indirizzo MAC (Media Access Control) Wi-Fi/Bluetooth
Un indirizzo MAC è un numero di identificazione hardware che identifica in modo univoco ogni dispositivo su una rete. L'indirizzo MAC è prodotto in ogni scheda di rete, come una scheda Ethernet o Wi-Fi, e quindi non può essere modificato.
Secondo l'affermazione di cui all'articolo 4, sottosezione 5, se il trattamento dei dati personali richiede l'uso di informazioni aggiuntive per attribuire i dati personali a una persona fisica identificata o identificabile, sarà considerato come "pseudonimizzazione". Sebbene un indirizzo MAC sia un identificatore univoco per identificare il dispositivo, non è classificato come "dati personali" perché non saremo in grado di identificare un determinato individuo senza l'uso di informazioni aggiuntive. Un indirizzo MAC è legato a un dispositivo, NON alla persona. Ciò significa che l'indirizzo MAC non rivela l'identità del mondo reale del proprietario del dispositivo né altri dati personali senza l'uso di informazioni aggiuntive, come il nome del proprietario del dispositivo. Ciò significa che senza informazioni aggiuntive come i dettagli della carta SIM e il titolare dell'account registrato dalla compagnia telefonica (che sono classificate come 'informazioni riservate' dalla compagnia telefonica), è quasi impossibile identificare un determinato individuo con il MAC solo indirizzo.
2.2.2.3 FootfallCam non raccoglie dati pseudonimizzati
Quando entri con il tuo dispositivo mobile (con la funzione Wi-Fi abilitata) in uno spazio commerciale che utilizza la nostra tecnologia, FootfallCam rileva quanto segue: la presenza del dispositivo, la potenza del segnale, il produttore (Apple, Samsung, ecc.) e un identificatore univoco noto come indirizzo Media Access Control (MAC).
L'indirizzo MAC (dati pseudonimizzati) viene sottoposto a hash immediatamente utilizzando una funzione hash unidirezionale dopo il nostro FootfallCam ha scansionato l'indirizzo MAC originale, trasformandolo in dati anonimizzati. Solo i valori hash verranno raccolti e trasferiti al nostro FootfallCam database. Poiché non abbiamo bisogno dell'indirizzo MAC originale (dati pseudonimizzati) per raggiungere il nostro obiettivo, NON raccogliamo dati pseudonimizzati.
Questo meccanismo di sicurezza viene applicato come livello di sicurezza aggiuntivo per trasformare i dati in dati resi anonimi che non possono più essere utilizzati per identificare una persona fisica. Il processo è irreversibile in quanto utilizza una funzione hash unidirezionale (per maggiori dettagli, fare riferimento a "Dati anonimi" in "Tipi di dati in termini di GDPR").
2.2.3 Dati resi anonimi
2.2.3.1 Definizione
Nel considerando 26, il GDPR definisce i dati resi anonimi come:
... informazioni che non si riferiscono a una persona fisica identificata o identificabile oa dati personali resi anonimi in modo tale che l'interessato non sia o non sia più identificabile.
2.2.3.2 Indirizzo MAC con hash unidirezionale e aggregazione dei dati
Una funzione hash unidirezionale viene utilizzata per eseguire l'hash dell'indirizzo MAC, convertendolo in un valore hash irreversibile. Questo perché la funzione hash unidirezionale è progettata in modo tale che è difficile invertire il processo, ovvero trovare la stringa originale che è stata sottoposta ad hashing a un dato valore, e quindi è chiamata 'one-way '.
I dati aggregati (o aggregazione dei dati) sono il processo di raccolta dei dati e di presentazione in un formato riepilogativo. I dati possono essere raccolti da più origini dati con l'intento di combinare queste origini dati in un riepilogo per l'analisi dei dati, che può essere utile per qualsiasi cosa, dalle decisioni finanziarie o di strategia aziendale, a prodotti, prezzi, operazioni e strategie di marketing. Poiché i dati aggregati verranno visualizzati solo in un formato riepilogativo, il rapporto non deve contenere dati specifici del dispositivo né dati specifici dell'individuo. Ciò consente alla tecnica di aggregazione dei dati di agire come un livello di sicurezza aggiuntivo oltre ai dati resi anonimi per proteggere i dati raccolti.
2.2.3.3 FootfallCam raccoglie solo dati anonimizzati
FootfallCam ha implementato la tecnica di hash unidirezionale per eseguire l'hash dell'indirizzo MAC, rendendolo irreversibile con l'hash unidirezionale e trasformandolo in "dati anonimizzati". Questa tecnica di anonimizzazione è stata aggiunta come ulteriore livello di sicurezza per ridurre al minimo il potenziale rischio di esporre l'indirizzo MAC che potrebbe essere associato a un determinato individuo. Questa tecnica consente FootfallCam per raccogliere solo dati anonimizzati quando raggiungiamo il nostro obiettivo di svolgere attività di conteggio delle persone e proteggere contemporaneamente l'indirizzo MAC (dati pseudonimizzati) di un dispositivo.
Inoltre, non condividiamo alcun dato specifico del dispositivo con i nostri clienti, ovvero i rivenditori dai cui negozi vengono acquisiti i dati anonimi. Dal punto di vista aziendale e di sicurezza, FootfallCam Abbiamo aggiunto un'ulteriore misura implementando tecniche di aggregazione dei dati per riassumere le informazioni e mostrare ai nostri clienti solo dati aggregati. Questo ci garantisce che, mentre siamo in grado di fornire i contenuti desiderati dai nostri clienti in modo efficace, anche la privacy degli acquirenti è tutelata.
2.3 I dati resi anonimi sono esenti dal GDPR
2.3.1 Un'organizzazione è esente dal GDPR se tratta solo dati resi anonimi
Come indicato al considerando 26 del GDPR:
... I principi della protezione dei dati non dovrebbero pertanto applicarsi alle informazioni anonime, vale a dire alle informazioni che non si riferiscono a una persona fisica identificata o identificabile oa dati personali resi anonimi in modo tale che l'interessato non sia o non sia più identificabile.
Il presente Regolamento non riguarda, quindi, il trattamento di tali informazioni anonime, anche per finalità statistiche o di ricerca.
Ciò significa che, se un'organizzazione elabora solo dati resi anonimi, sono esentati dal GDPR poiché i dati resi anonimi non possono più essere utilizzati per identificare l'interessato. L'articolo denominato Anonimizzazione: gestione del codice di condotta del rischio di protezione dei dati fornito dall'Information Commissioner's Office (ICO) ha ulteriormente definito come i dati resi anonimi sono esenti dal GDPR. Come affermato nell'articolo:
Esiste una chiara autorità legale secondo cui un'organizzazione converte i dati personali in una forma anonima e li divulga, ciò non equivarrà a una divulgazione di dati personali. Questo è il caso anche se l'organizzazione che divulga i dati detiene ancora gli altri dati che consentirebbero la reidentificazione. Ciò significa che il DPA non si applica più ai dati divulgati, quindi:
-
vi è un ovvio incentivo per le organizzazioni che desiderano pubblicare i dati a farlo in forma anonima;
-
fornisce un incentivo ai ricercatori e ad altri a utilizzare dati resi anonimi in alternativa ai dati personali, ove possibile; e
-
le identità degli individui sono protette.
3.0 Perché è FootfallCam Esente dal GDPR?
3.1 Vengono raccolti solo dati resi anonimi
3.1.1 Dati non identificabili:
-
Mappe di profondità 3D per attività di conteggio delle persone
-
Video registrati e visualizzazioni dal vivo a bassa risoluzione per controlli di accuratezza
-
Indirizzi MAC con hash
3.1.2 Dati aggregati, inclusi ma non limitati a:
-
Numero di visitatori,
-
Tasso di traffico esterno in rate orarie,
-
Conteggio delle code,
-
Mappe di calore,
-
Numero di clienti di ritorno,
-
Tassi di occupazione ecc.
4.0 Come è FootfallCam Esente dal GDPR?
4.0.1 Impegno per la riservatezza e la sicurezza dei dati
At FootfallCam, ci impegniamo a garantire i più elevati standard di riservatezza e sicurezza dei dati, in conformità con il Regolamento generale sulla protezione dei dati (GDPR). La nostra tecnologia è progettata tenendo conto della privacy, garantendo che le informazioni personali identificabili (PII) non vengano né raccolte, né archiviate, né elaborate. Di conseguenza, FootfallCam è esente dalle normative GDPR relative al trattamento dei dati personali, garantendo tranquillità ai nostri clienti e utenti finali.
4.0.2 Perché FootfallCam è esente dal GDPR
Il GDPR si applica alle organizzazioni che raccolgono o elaborano dati personali identificativi (PII), tra cui nomi, indirizzi e dati biometrici. FootfallCamIl sistema raccoglie solo dati anonimi sul traffico pedonale, ovvero:
- Nessun riconoscimento facciale: le nostre telecamere non memorizzano immagini né eseguono il riconoscimento facciale.
- Nessun dato personale memorizzato: elaboriamo solo conteggi aggregati, assicurandoci che non venga tracciato alcun individuo.
- Nessun tracciamento degli individui: il nostro sistema non crea schemi di movimento identificabili.
Poiché non gestiamo PII, FootfallCam non rientra nelle normative standard del GDPR per i titolari o i responsabili del trattamento dei dati.
4.0.3 Rassicurare i reparti IT dei clienti
Comprendendo le preoccupazioni dei nostri clienti in merito a privacy e conformità, forniamo completa trasparenza in merito alle nostre operazioni. Per garantire la conformità al GDPR:
- Protezione dei dati fin dalla progettazione: la nostra tecnologia è progettata per evitare fin dall'inizio la raccolta di dati personali.
- Anonimizzazione e aggregazione: tutti i dati raccolti vengono aggregati a fini analitici e non vengono mai associati a un individuo.
- Documentazione sulla conformità: forniamo chiare linee guida GDPR, garantendo ai clienti di poterle implementare con sicurezza FootfallCam nelle loro imprese.
- Linee guida per i titolari e gli incaricati del trattamento dei dati: il nostro ruolo di incaricati del trattamento dei dati è chiaramente definito e garantiamo ai clienti (titolari del trattamento dei dati) il controllo completo sull'implementazione.
4.0.4 Andare oltre i requisiti del GDPR
Mentre FootfallCam è esente dal GDPR, adottiamo misure aggiuntive per garantire agli utenti finali che la nostra soluzione dà priorità alla privacy:
- Garanzia della privacy del personale: il nostro sistema è progettato per evitare il monitoraggio dei dipendenti, rispondendo alle preoccupazioni del personale in merito alla sorveglianza sul posto di lavoro.
- Protocolli di sicurezza: implementiamo solide misure di sicurezza, tra cui crittografia, controlli di accesso e best practice conformi al GDPR.
- Audit e controlli di conformità: eseguiamo regolarmente audit interni e forniamo ai clienti una visibilità completa delle nostre pratiche di gestione dei dati.
4.0.5 Come FootfallCam Può rafforzare ulteriormente la conformità al GDPR
Per migliorare ulteriormente il nostro approccio al GDPR e creare maggiore fiducia, stiamo valutando misure aggiuntive:
- Certificazioni di terze parti: ottenimento di certificazioni ufficiali (come ISO 27001) per rafforzare il nostro impegno nei confronti della sicurezza.
- Informativa sulla privacy trasparente: offriamo una documentazione avanzata per garantire che i reparti IT e i dipendenti abbiano una visione chiara del funzionamento del nostro sistema.
- Criteri di conservazione dei dati personalizzabili: consentono ai clienti di impostare criteri di conservazione dei dati più rigorosi per allinearli ai propri quadri di conformità interni.
- Pratiche avanzate di crittografia e sicurezza informatica: implementazione di livelli di sicurezza aggiuntivi per proteggere ulteriormente i dati raccolti.
- Formazione GDPR per personale e clienti: fornire risorse per istruire i clienti e i loro dipendenti sulle migliori pratiche in materia di privacy.
Video 4.1
4.1.1 Utilizzo della mappa di profondità 3D al posto delle immagini video per scopi di conteggio
La mappa di profondità 3D è una tecnologia utilizzata nella computer grafica 3D e nella visione artificiale. È composto da pixel grigi e contiene informazioni relative alla distanza delle superfici degli oggetti della scena da un punto di vista, come mostrato nella parte destra del diagramma sottostante:
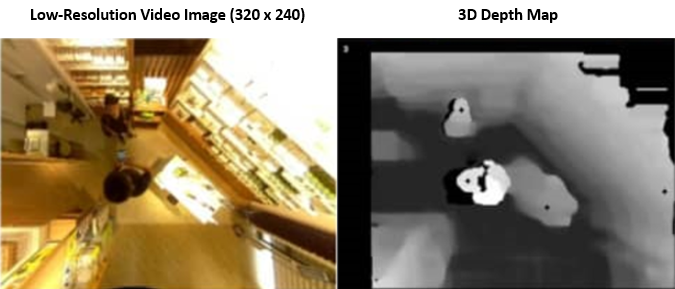
Questa tecnica di mappatura della profondità 3D è utilizzata da FootfallCam per tracciare il movimento ed eseguire le attività di conteggio, il che è molto più accurato rispetto all'utilizzo della sola immagine 2D (come mostrato nella figura a sinistra).
Il conteggio delle mappe di profondità 3D viene utilizzato esclusivamente per il conteggio dei visitatori nel dispositivo stesso e solo le statistiche relative al conteggio dei visitatori verranno caricate e aggregate sul server. Questo processo viene eseguito esclusivamente per determinare la quantità di traffico che entra nel negozio e i dati aggregati vengono utilizzati come report statistici per i nostri clienti per pianificare le strategie aziendali. È difficile riconoscerli come dati identificabili, poiché registriamo SOLO il numero di visitatori, anziché i dati personali di ciascun individuo che entra nel negozio. Poiché il contapersone è installato a soffitto, è improbabile che il video catturi l'intera clientela, né ne riconosca i tratti facciali. Si prega di notare che FootfallCam Non funziona come una TV a circuito chiuso (CCTV); registra solo brevi momenti video, fino a 30 minuti, a scopo di verifica dell'accuratezza per confrontare il conteggio manuale delle persone con quello sistematico. Il video è registrato a bassa risoluzione (320 x 240) per garantire che gli individui non siano identificabili e che non sia possibile ricavarne informazioni personali. NESSUN video viene acquisito da FootfallCam in seguito, per garantire la completa privacy dei consumatori. La mappa di profondità 3D tiene traccia del conteggio dei visitatori utilizzando solo l'altezza delle persone che entrano ed escono dall'area.
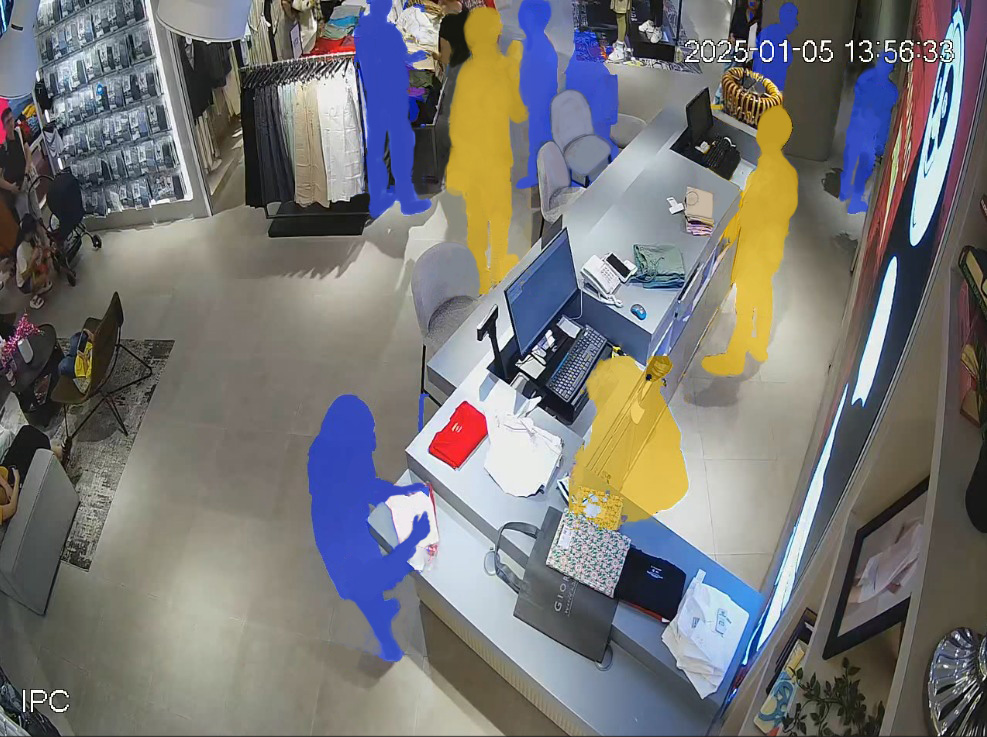
At FootfallCamDiamo priorità alla protezione dei dati senza compromettere l'innovazione. Il nostro framework di intelligenza artificiale Privacy First garantisce che la privacy individuale rimanga al centro delle nostre soluzioni di conteggio delle persone. Una caratteristica chiave di questo approccio sono le Privacy Mask, che forniscono un'anonimizzazione irreversibile alla fonte applicando un mascheramento in tempo reale a livello di flusso video. Ciò garantisce che volti, indumenti e altri identificatori siano permanentemente sfocati o oscurati prima che qualsiasi filmato venga elaborato o archiviato. Basato sull'intelligenza artificiale, il sistema rileva e rende anonimi in modo intelligente gli individui, preservando al contempo dati analitici essenziali come il conteggio dei visitatori e il tempo di permanenza. Eliminando i filmati grezzi e identificabili, le Privacy Mask facilitano la conformità alle normative sulla privacy come GDPR e CCPA, riducendo il rischio di violazioni o abusi dei dati. A differenza dei sistemi di intelligenza artificiale convenzionali che trattano la privacy come un aspetto secondario, FootfallCamLa tecnologia di è progettata per analizzare modelli comportamentali anziché dati identificativi personali. Ciò garantisce l'archiviazione di informazioni di identificazione personale (PII), mantenendo al contempo un'elevata accuratezza nel conteggio delle persone e nelle analisi demografiche.
4.1.2 Video a bassa risoluzione (320 x 240) solo per verifica
Migliori FootfallCam è installata a soffitto e rivolta verso il basso, quindi è difficile per il video catturare l'intera immagine dei consumatori, né riconoscerne i tratti del viso. Tuttavia, alcuni potrebbero ancora nutrire dubbi sulla possibilità che il volto del passante venga ripreso dalla telecamera ogni volta che alza lo sguardo. I seguenti contenuti potranno rispondere alle preoccupazioni dei nostri clienti.
4.1.2.1 Le immagini video vengono visualizzate solo nella pagina Vista dal vivo per controllare l'angolazione della telecamera ei video registrati sono solo a scopo di verifica
Sebbene il FootfallCam ha implementato la tecnica della mappa di profondità 3D per eseguire le attività di conteggio delle persone; le immagini video NON VENGONO acquisite né memorizzate per questo scopo. Le immagini video appariranno solo nella pagina Live View per verificare l'angolazione della telecamera, mentre i video registrati sono solo a scopo di verifica. FootfallCam ha preso in considerazione anche le preoccupazioni dei nostri clienti in merito ai tratti somatici dei soggetti interessati registrati, motivo per cui abbiamo implementato le seguenti funzionalità:
Questi hanno una risoluzione molto bassa di 320 x 240, che è classificata come una risoluzione troppo bassa per poter identificare qualsiasi individuo
Le immagini video nella pagina Live View vengono utilizzate per verificare se la posizione della telecamera è corretta e accurata, mentre i video registrati vengono utilizzati per tracciare la linea di configurazione per verificare se il contatore sta contando correttamente. Le immagini video raccolte e i video registrati sono progettati per avere una risoluzione molto bassa di 320 x 240, poiché immagini e video a bassa risoluzione sono sufficienti per raggiungere il nostro obiettivo nello svolgimento delle attività di conteggio delle persone. Come affermato nel Considerando 26 del GDPR:
... I principi della protezione dei dati non dovrebbero pertanto applicarsi alle informazioni anonime, vale a dire alle informazioni che non si riferiscono a una persona fisica identificata o identificabile oa dati personali resi anonimi in modo tale che l'interessato non sia o non sia più identificabile.
Il presente Regolamento non riguarda, quindi, il trattamento di tali informazioni anonime, anche per finalità statistiche o di ricerca.
Qualsiasi dato personale, come i tratti del viso degli interessati, che non può essere utilizzato per identificare o riguardare una persona specifica è esente dal GDPR.
La nostra fotocamera è full HD (1920 x 1080) ma utilizziamo solo una bassa risoluzione
Sebbene la nostra telecamera sia in grado di registrare il filmato in full HD (1920 x 1080), utilizziamo invece una bassa risoluzione perché l'alta risoluzione non è necessaria per verifiche e audit di accuratezza. Ancora più importante, puntiamo a mantenere le risorse in tempo reale a un frame rate elevato per la mappa di profondità 3D per eseguire attività di conteggio delle persone.
4.2 Monitoraggio Wi-Fi
4.2.1 Per cosa vengono utilizzati e come proteggiamo i dati?
FootfallCam Il prodotto è inoltre dotato di tecnologia di tracciamento Wi-Fi per eseguire le attività di conteggio delle persone. Durante questo periodo, l'indirizzo MAC verrà rilevato da FootfallCam quando un dispositivo mobile (con la funzione Wi-Fi abilitata) si trova nelle vicinanze dello spazio commerciale in cui sono installate le nostre tecnologie.
Come menzionato in Tipi di dati in termini di GDPR in Cos'è il GDPR e il suo ambito sezione, l'indirizzo MAC originale è un tipo di dato pseudonimizzato in quanto l'indirizzo MAC è associato a un dispositivo, NON a una persona specifica. Pertanto, il solo indirizzo MAC non sarebbe in grado di identificare l'individuo senza informazioni aggiuntive che lo colleghino a una persona (ad esempio, ottenendo i dati personali individuali dalla compagnia telefonica, ma questo tipo di informazioni è classificato come dati riservati dalla compagnia telefonica). Per una maggiore protezione dell'indirizzo MAC rilevato, NON MEMORIZZAMO l'indirizzo MAC originale nel nostro FootfallCam dispositivo. Abbiamo implementato una funzione hash unidirezionale come ulteriore livello di sicurezza per eseguire l'hashing dell'indirizzo MAC, trasformandolo in dati anonimizzati per proteggere l'indirizzo MAC originale.
4.2.2 Come eseguiamo l'hashing?
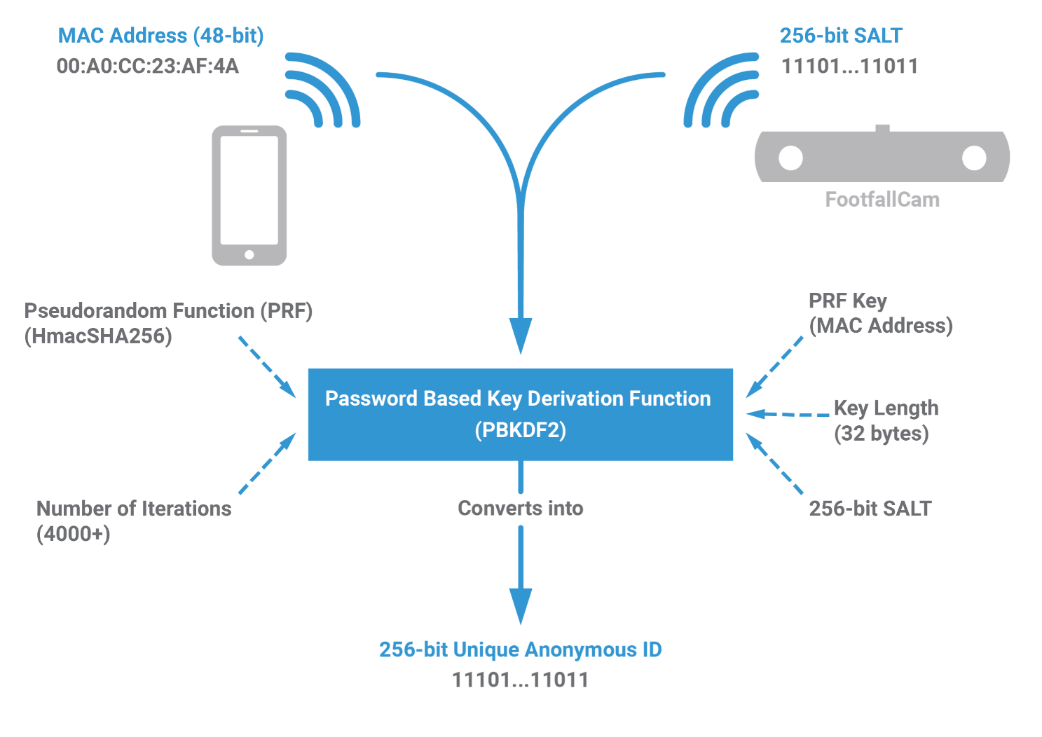
Abbiamo utilizzato PBKDF2WithHmacSHA256 come algoritmo di hashing per l'hashing degli indirizzi MAC.
PBKDF2, chiamata anche funzione di derivazione della chiave basata su password 2, è una funzione di derivazione della chiave progettata come hashing della password per ridurre le vulnerabilità agli attacchi di forza bruta nella crittografia. Applica una funzione pseudocasuale (PRF), come il codice di autenticazione del messaggio basato su hash (HMAC), alla password o alla passphrase di input insieme a un valore SALT e ripete il processo molte volte per produrre una chiave derivata che può essere utilizzata come crittografia digitare nelle operazioni successive.
Questo algoritmo di hashing è implementato in FootfallCam per proteggere l'indirizzo MAC come mostrato nel diagramma seguente:
4.2.3 Esiste un modo per identificare nuovamente l'indirizzo MAC originale?
Come spiegato, FootfallCam ha implementato il tracciamento Wi-Fi come tecnica per eseguire attività di conteggio delle persone, tracciandone gli spostamenti tramite l'indirizzo MAC del dispositivo. Questi dati verranno sottoposti a hash e aggregati in report statistici per i nostri clienti. Alcuni dei nostri clienti potrebbero essere preoccupati per il rischio che gli indirizzi MAC originali vengano nuovamente identificati, ripristinando il valore hash al valore originale o tramite un attacco brute force riuscito.
4.2.3.1 È quasi impossibile far corrispondere un valore hash da 281 trilioni di combinazioni di indirizzi MAC
Un indirizzo MAC originale è simile a '00:0a:95:9d:68:16'. Come spiegato sopra, FootfallCam rende anonimo questo indirizzo MAC utilizzando l'algoritmo di hashing PBKDF2WithHmacSHA256 per generare l'indirizzo MAC anonimizzato che appare come 'wQIPO8yUuDT08qQpPMgLydJY+NmdQabDZVdclpejmqkg='.
Questo processo di hashing unidirezionale è irreversibile, anche per FootfallCami propri dipendenti.
L'unico modo per indovinare l'indirizzo MAC originale dalla sua controparte anonima è trovare una corrispondenza con la forza bruta. Esistono 281 trilioni di combinazioni di indirizzi MAC. Bisognerà prima inserire tutti i 281 trilioni di possibili indirizzi MAC attraverso lo stesso algoritmo di hashing (e che sia a condizione che si conosca la stessa identica chiave SALT), quindi trovare la corrispondenza corrispondente. Per metterla in prospettiva temporale, un PC standard impiegherà 10-20 secoli per fare in modo che questi 281 trilioni di tentativi di trovare la corrispondenza per un indirizzo MAC originale (che a sua volta sono dati pseudonimizzati).
È quindi ragionevole affermare che la possibilità di reidentificazione è remota.
4.3 Principi di elaborazione dei dati di FaceCam
FootfallCam FaceCam offre funzionalità di riconoscimento facciale all'avanguardia, fornendo analisi in tempo reale di dati demografici come età, sesso ed emozioni. Le nostre pratiche di elaborazione dei dati aderiscono ai rigorosi requisiti stabiliti dal Regolamento Generale sulla Protezione dei Dati (GDPR). Tutte le attività di elaborazione dei dati condotte da FaceCam sono condotte in modo lecito, sulla base di una base legittima come il consenso dell'utente o interessi legittimi. ...
4.3.1 Limitazione dello scopo
FaceCam limita rigorosamente l'uso delle immagini facciali e dei dati associati allo scopo specifico del riconoscimento facciale e dell'analisi demografica. Ciò garantisce che i dati vengano trattati solo per scopi compatibili e non utilizzati per altri scopi non divulgati o incompatibili.
4.3.2 Minimizzazione dei dati
FaceCam utilizza tecniche di minimizzazione dei dati per raccogliere e trasmettere solo la quantità minima di dati personali necessari per gli scopi previsti. Mentre le immagini facciali vengono acquisite dal dispositivo, solo i dati demografici anonimizzati vengono trasmessi al server per ulteriori analisi, riducendo al minimo il rischio di elaborare dati personali non necessari.
4.3.3 Accuratezza e conservazione
Vengono implementate misure per garantire l'accuratezza del riconoscimento facciale e dei risultati dell'analisi demografica generati da FaceCam. Inoltre, sono in atto politiche di conservazione per eliminare o rendere anonimi i dati personali una volta che non sono più necessari per gli scopi previsti, riducendo il rischio di conservare i dati personali oltre il periodo di conservazione legale.
4.3.4 Misure di sicurezza
FaceCam incorpora solide misure di sicurezza per proteggere i dati personali durante la trasmissione e l'archiviazione sul lato server. Algoritmi di crittografia avanzati, controlli di accesso, protocolli di trasmissione sicuri (ad esempio HTTPS) e valutazioni regolari della sicurezza vengono implementati per salvaguardare dall'accesso non autorizzato, dalla divulgazione o dalla manomissione dei dati personali.
5.0 Il rischio di identificazione è remoto
Secondo l'Information Commissioner's Office del Regno Unito (ICO), The Data Protection Act 'non richiede l'anonimizzazione per essere completamente priva di rischi: devi essere in grado di mitigare il rischio di identificazione fino a quando non è remoto.'
5.1 È quasi impossibile identificare la persona che utilizza video a bassa risoluzione
Poiché le immagini video raccolte e i video registrati sono progettati per avere una risoluzione molto bassa di 320 x 240, è quasi impossibile identificare o riconoscere le caratteristiche del viso di un individuo, per non parlare del fatto che il contatore è installato sul soffitto e di fronte verso il basso verso il suolo.
5.2 La nuova identificazione dell'indirizzo MAC originale (dati pseudonimizzati) è quasi impossibile
Una funzione hash unidirezionale viene utilizzata per hash l'indirizzo MAC originale in un valore hash. Come suggerisce il nome, questa funzione consente solo di convertire il valore originale in un valore hash anonimizzato e questo processo è irreversibile. Con le attuali tecnologie, l'unica possibilità per abbinare il valore hash è eseguire un attacco di forza bruta sulle 281 trilioni di combinazioni di indirizzi MAC insieme allo stesso algoritmo di hashing e valore SALT. Poiché l'algoritmo di hashing che abbiamo utilizzato, che è PBKDF2WithHMacSHA256, è progettato per ridurre le vulnerabilità all'attacco di forza bruta (e ci sono un totale di 281 trilioni di indirizzi MAC che potrebbero richiedere 10-20 secoli per trovare una corrispondenza esatta), ha notevolmente ridotto le possibilità che l'indirizzo MAC originale venga nuovamente identificato.
6.0 La DPIA non è necessaria secondo la lista di controllo ICO
Secondo le checklist dell'ICO, FootfallCam non richiede una Valutazione d'Impatto sulla Protezione dei Dati (DPIA), poiché trattiamo solo dati anonimizzati. La DPIA è una valutazione che aiuta a identificare e ridurre al minimo i rischi per la protezione dei dati di un progetto. È una parte fondamentale degli obblighi di rendicontazione previsti dal GDPR. La DPIA, se eseguita correttamente, può aiutare a valutare e dimostrare come rispettare gli obblighi in materia di protezione dei dati. Una DPIA deve essere effettuata per i trattamenti che potrebbero comportare un rischio elevato per le persone. L'ICO ha fornito una checklist ufficiale di screening per la DPIA come risorsa per decidere se effettuare una DPIA. L'ICO ha inoltre fornito una checklist di sensibilizzazione sulla DPIA come standard per garantire che i dipendenti interessati dell'organizzazione siano ben consapevoli della DPIA e siano formati per condurre una DPIA, se necessario. Ci impegniamo costantemente nella progettazione di un sistema che non solo sia conforme alle normative vigenti, ma che vada oltre nel garantire la privacy delle persone che visitano le strutture dotate delle nostre tecnologie. FootfallCam è consapevole della necessità di una DPIA.
Tuttavia, è dimostrato che la nostra elaborazione non richiede una DPIA dopo aver completato le liste di controllo fornite dall'ICO, che sono la lista di controllo per la consapevolezza della DPIA e la lista di controllo per lo screening DPIA. Per maggiori dettagli, fare riferimento all'elenco di controllo per la consapevolezza della DPIA e all'elenco di controllo per lo screening DPIA di seguito.
6.1 Lista di controllo per la consapevolezza della DPIA
Garantiremo inoltre che il nostro personale competente abbia le risorse e la consapevolezza per identificare la necessità di una DPIA per i nostri prodotti. |
6.2 Checklist per lo screening della DPIA
Non siamo coinvolti in nessuna delle attività sopra indicate in quanto nostri FootfallCam le attività di elaborazione dei dati non necessitano di elaborare alcun dato personale dell'individuo.
Nessuna delle attività sopra descritte è in linea con l'art. FootfallCam prodotto come FootfallCam raccoglie ed elabora solo dati resi anonimi durante le attività di elaborazione dei dati.
Sulla base della checklist di screening DPIA, non adempiamo a nessuna delle attività di elaborazione dei dati sopra indicate. Questo perché non raccogliamo né elaboriamo i dati personali di alcun individuo. Invece, archiviamo ed elaboriamo dati resi anonimi solo per raggiungere il nostro obiettivo. Come indicato al considerando 26 del GDPR: ... I principi della protezione dei dati non dovrebbero pertanto applicarsi alle informazioni anonime, vale a dire alle informazioni che non si riferiscono a una persona fisica identificata o identificabile oa dati personali resi anonimi in modo tale che l'interessato non sia o non sia più identificabile. Il presente Regolamento non riguarda, quindi, il trattamento di tali informazioni anonime, anche per finalità statistiche o di ricerca. Nella fase attuale, il nostro FootfallCam il prodotto non richiede una DPIA perché vengono elaborati solo dati anonimizzati anziché dati personali. Tuttavia, FootfallCam segue comunque le regole per ottenere la minimizzazione dei dati e implementa meccanismi di sicurezza per garantire che il rischio di identificazione possa essere mitigato finché non diventa remoto. FootfallCam Rivedremo periodicamente le nostre attività di trattamento dei dati, in particolare quando introduciamo una nuova procedura di trattamento dei dati, per garantire la tutela della privacy dell'interessato e, al contempo, il raggiungimento dei nostri obiettivi. Qualora dovessimo scoprire che le nostre nuove attività di trattamento dei dati rientrano nell'ambito di applicazione della Checklist di Screening DPIA, adotteremo misure per garantirne la conformità al GDPR e, se necessario, effettueremo una DPIA. |
7.0 Aggiornamenti futuri
La nostra Informativa sulla privacy può variare di volta in volta e tutti gli aggiornamenti saranno pubblicati su questa pagina in caso di modifiche. La presente informativa viene aggiornata e rivista periodicamente per riflettere le leggi sulla privacy aggiornate e la conformità al GDPR. FootfallCam Il Responsabile della Protezione dei Dati è responsabile dell'accuratezza e della manutenzione della presente informativa. Per qualsiasi domanda o richiesta relativa alla nostra Informativa sulla Privacy, vi preghiamo di inviarci un'e-mail all'indirizzo [email protected]